Details.
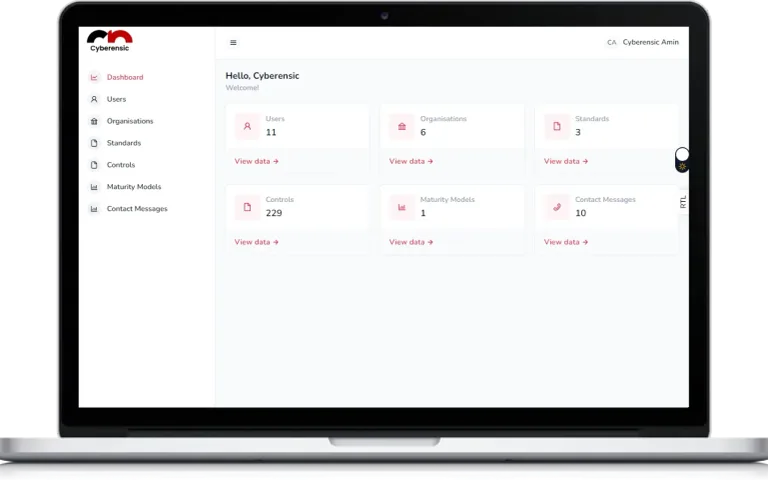
Includes gap assessments, maturity modelling, internal audit preparation, control implementation, policy development, third-party risk assessments, board reporting, and data governance enhancement. Tailored to help organisations develop robust, audit-ready cybersecurity frameworks.